
Activarea, reînnoirea și depanarea certificatului SSL
Cu un certificat SSL, site-ul dumneavoastră este accesibil prin https, cu un lacăt în bara de adrese. La WebOké primiți gratuit un certificat Let's Encrypt care se reînnoiește automat. Mai jos puteți citi cum îl activați, cum stau lucrurile cu subdomeniile și ce puteți face dacă certificatul a expirat sau site-ul dumneavoastră afișează totuși mesajul „nu este sigur”.
Domeniile noi primesc, de obicei, automat un certificat, în câteva ore după ce domeniul este direcționat către serverul nostru. Nu vedeți un lacăt? Atunci îl puteți activa chiar dumneavoastră în DirectAdmin.
Cum activați certificatul
- Conectați-vă la DirectAdmin: în Contul meu WebOké, accesați Produsele mele și faceți clic pe DirectAdmin în dreptul pachetului dumneavoastră de hosting.
- Faceți clic, în secțiunea Administrare cont, pe Certificate SSL/TLS. Dacă aveți mai multe domenii, selectați domeniul în colțul din dreapta sus.
- În fila Gestionare certificate puteți vedea dacă există deja un certificat. Dacă apare mesajul că sistemul ACME este dezactivat, accesați fila Setări ACME.
- Activați opțiunea Activare ACME, lăsați celelalte setări neschimbate și faceți clic, la final, pe Salvați modificările.
- Reveniți la Gestionare certificate și faceți clic, la secțiunea Furnizare automată certificat, pe Solicitați acum. Confirmați întrebarea.
Solicitarea se procesează în fundal și durează, de obicei, câteva minute. După aceea, certificatul apare în Lista de certificate. Acesta este valabil pentru domeniul dumneavoastră, pentru www, precum și pentru mail, ftp, pop și smtp, iar DirectAdmin îl reînnoiește automat. Dacă nu faceți clic pe Solicitați acum, DirectAdmin se ocupă automat de acest lucru în decurs de 24 de ore.
Un certificat pentru un subdomeniu
Un subdomeniu, precum shop.domeniuldumneavoastra.nl, primește automat un loc propriu în certificat. Nu trebuie să comandați nimic separat pentru acesta.
- Creați subdomeniul în Gestionare subdomenii și asigurați-vă că acesta este direcționat, în DNS, către serverul nostru.
- DirectAdmin solicită certificatul la următoarea rundă automată, în decurs de 24 de ore. Dacă nu doriți să așteptați, faceți clic, în Certificate SSL/TLS, pe Solicitați acum.
- Vedeți pe subdomeniu un certificat emis pe numele serverului (precum linux2023.webawere.nl) sau un mesaj că numele nu corespunde? Atunci subdomeniul nu are încă propriul certificat. Verificați DNS-ul și solicitați certificatul din nou.
- Un certificat wildcard (*.domeniuldumneavoastra.nl) este posibil doar dacă DNS-ul domeniului dumneavoastră este găzduit la WebOké (ns1.webawere.nl și ns2.webawere.nl). Dacă DNS-ul dumneavoastră se află în altă parte, de exemplu la Cloudflare, dezactivați în Setări ACME opțiunea Preferați certificatele wildcard. Veți primi atunci un certificat cu numele individuale, care funcționează la fel de bine.
Mai multe informații despre acest subiect găsiți în Certificat pentru www, subdomenii și wildcard. Dacă subdomeniul în sine nu funcționează încă, consultați Subdomeniul creat nu funcționează.
Solicitarea nu reușește?
Apare o listă la Verificări HTTP eșuate? Atunci Let's Encrypt nu poate verifica numele respective. De obicei, domeniul nu este (încă) direcționat către serverul nostru, de exemplu pentru că o migrare este încă în curs sau DNS-ul se află în altă parte. După o modificare DNS, poate dura câteva ore până când certificatul poate fi solicitat. Cu Sănătatea domeniului puteți vedea rapid dacă domeniul dumneavoastră este direcționat către noi.
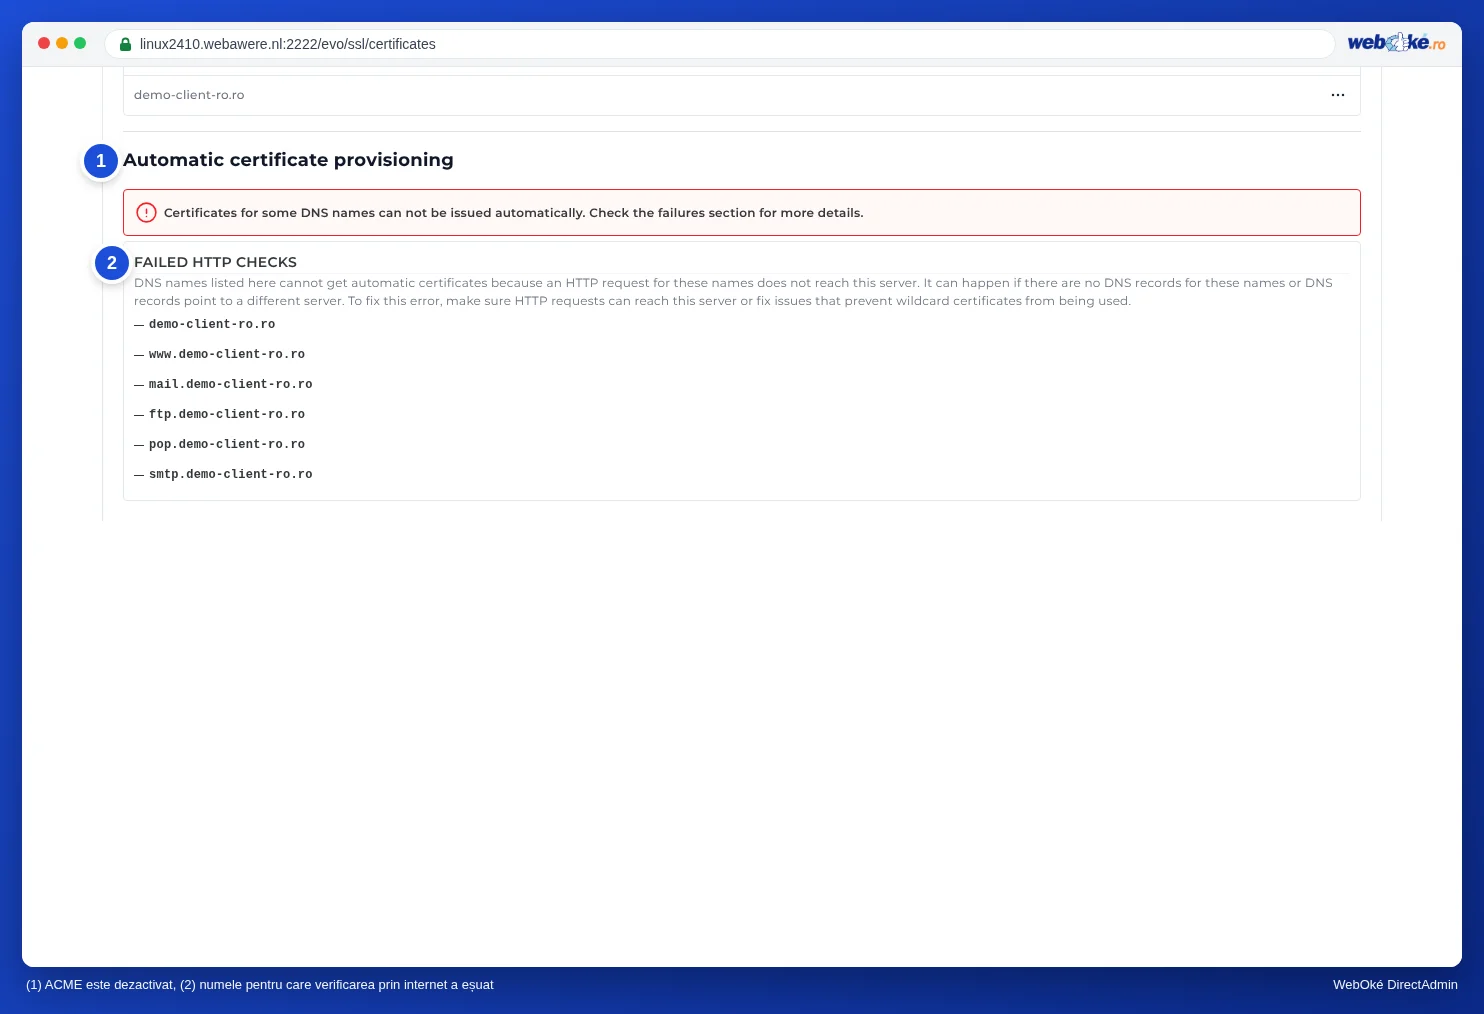
Apar doar mail, ftp, pop sau smtp în listă, iar e-mailul dumneavoastră se află în altă parte? Atunci nu este o problemă: site-ul dumneavoastră primește oricum un certificat.
Certificat expirat sau nereînnoit?
DirectAdmin reînnoiește automat certificatul, însă pentru aceasta Let's Encrypt trebuie să poată verifica de fiecare dată domeniul dumneavoastră. Dacă certificatul a expirat, înseamnă că verificarea respectivă a eșuat. Parcurgeți aceste puncte:
- Mai este domeniul dumneavoastră direcționat către noi? Verificați înregistrarea A, precum și înregistrarea AAAA (IPv6). Dacă una dintre acestea indică spre un alt server, verificarea eșuează. Consultați Cum verific dacă domeniul meu este direcționat către serverul corect?
- Utilizați proxy-ul Cloudflare? Dacă norișorul portocaliu este activ, dezactivați-l temporar (norișor gri) până când certificatul este emis.
- Aveți o înregistrare CAA în DNS? Atunci letsencrypt.org trebuie să fie inclus în aceasta. Adăugați-l sau eliminați înregistrarea CAA.
- Blochează site-ul dumneavoastră verificarea? Let's Encrypt preia un fișier din directorul
/.well-known/acme-challenge/. O regulă proprie în.htaccess, un plugin de securitate sau un director protejat cu parolă pot bloca acest lucru. Eliminați temporar o astfel de regulă sau creați o excepție pentru .well-known. - Ați încărcat vreodată un certificat propriu? Dacă acesta a expirat sau nu corespunde numelui, eliminați-l din Lista de certificate. Astfel, DirectAdmin poate solicita din nou un certificat gratuit.
- Solicitați din nou certificatul folosind Solicitați acum, după ce ați rezolvat cauza.
Toate mesajele și soluțiile le găsiți centralizate în Let's Encrypt nu funcționează: cauze și soluții.
Certificat activ, totuși „nu este sigur”?
Certificatul funcționează, dar browserul nu afișează un lacăt sau afișează mesajul „nu este sigur”? Atunci, de obicei, este vorba despre una dintre aceste cauze:
- Conținut mixt (mixed content): pagina dumneavoastră încarcă încă imagini, fonturi sau scripturi prin http://. Apăsați F12 în browser și deschideți fila Console. Acolo apar mesaje cu Mixed Content și adresa fiecărui element care se încarcă încă prin http. Înlocuiți acele adrese cu https://.
- Numele nu este inclus în certificat: de exemplu, accesați www, un pointer de domeniu sau un domeniu redirecționat care nu are certificat. Faceți clic pe pictograma din stânga adresei și verificați pentru ce nume este emis certificatul. Asigurați-vă că acel nume este direcționat către noi și solicitați din nou certificatul.
- Accesați site-ul prin http: redirecționați automat vizitatorii către https. Citiți Redirecționarea obligatorie a vizitatorilor către https.
Cum rezolvați problema conținutului mixt în WordPress și în alte site-uri web, aflați în Fără lacăt sau „nu este sigur”: rezolvarea conținutului mixt.
Nu reușiți să rezolvați problema?
Rugați asistentul AI din Contul meu WebOké să vă verifice certificatul sau deschideți un tichet. Menționați numele domeniului dumneavoastră și ce vedeți la Verificări HTTP eșuate.
Explicații detaliate cu capturi de ecran: Solicitarea unui certificat gratuit Let's Encrypt în ghidul DirectAdmin.